DevSecOps
Vulnerability Pipeline
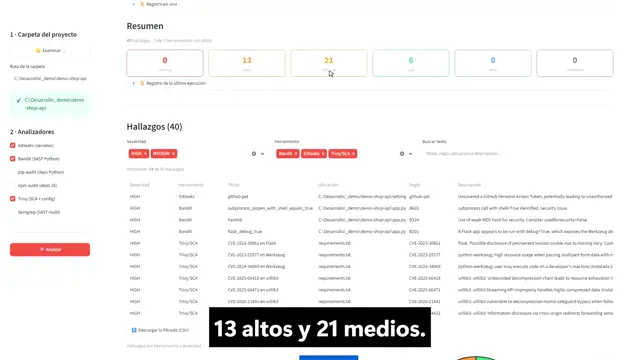
Orquestador SAST/DAST que centraliza hallazgos en DefectDojo.
Disponible para roles DevSecOps & Security Engineering
Ingeniero en DevSecOpsAppSecSeguridad CloudSOC & RespuestaPentesting
Construyo software y lo defiendo desde el diseño: pipelines CI/CD con controles de seguridad, automatización del SOC con Python y cumplimiento ISO 27001 y Ley 21.719. Certificado ISC2 CC y eJPTv2.
Sobre mí
Ingeniero DevSecOps y de seguridad cloud. Construyo software y lo defiendo desde el diseño: integro controles SAST/DAST en pipelines CI/CD, automatizo la respuesta a incidentes con Python y llevo el cumplimiento ISO 27001 y la Ley 21.719 a productos reales.
Experiencia
Hito 01
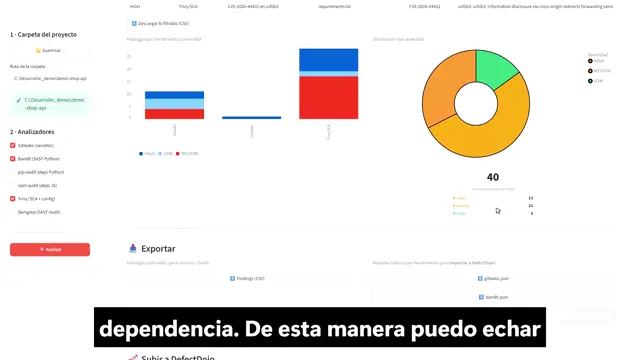
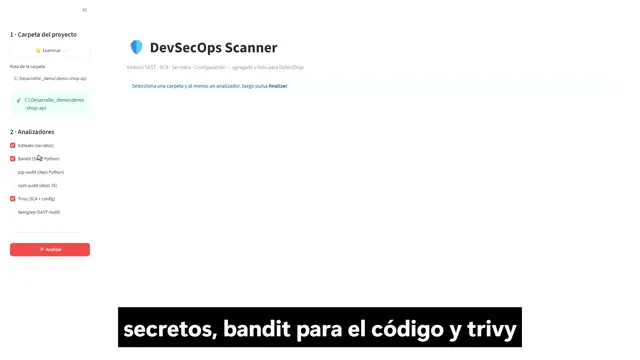
Diseño y desarrollo de "DevSecOps Scanner", un motor de análisis continuo en Python que integra Semgrep, Trivy y Gitleaks para auditoría automatizada.
 Python
 Semgrep
 Trivy
 Gitleaks
Hito 02
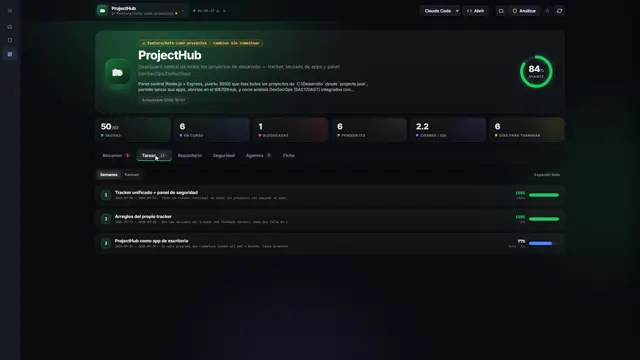
Construcción de "ProjectHub Tracker", un orquestador y dashboard para el control de flujos de análisis y herramientas locales de seguridad.
 Node.js
 FastAPI
 Docker
Hito 03
Evolución de los procesos de seguridad, transitando del enfoque tradicional Shift-Left a metodologías Shift-Smart: triaje inteligente de vulnerabilidades con nuestro agente "JEV" y propuestas de remediación automatizadas e impulsadas por IA.
 Agente JEVTriaje con IAShift-Smart
Hito 01
Auditorías defensivas y escaneos (Nessus/GCP SCC) para infraestructura externa y digital.
 Nessus Pro
 GCP Security Command Center
Hito 02
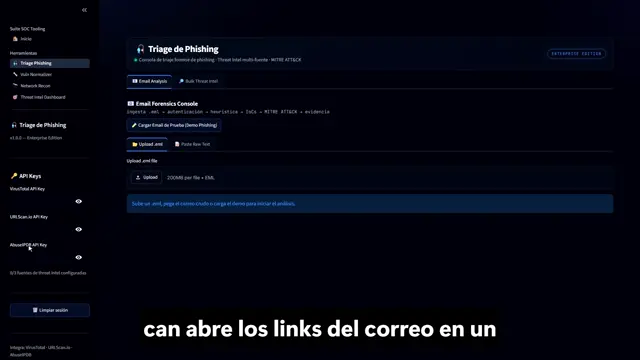
Desarrollo de herramientas Python para triage automatizado de phishing e integración con APIs de Threat Intel
↓60% tiempo de análisisPython Streamlit
 VirusTotal API
Hito 03
Creé una herramienta que lleva los procedimientos de seguridad a cada repositorio de GitLab: un panel en Streamlit alimentado por Python que agrega al archivo .gitlab-ci.yml el paso de análisis (SAST/SCA, fuga de secretos y dependencias vulnerables). Los resultados se procesan y alimentan un dashboard en Looker Studio.
 GitLab CI/CDPythonStreamlit
 Looker Studio
Hito 04
Correlación de alertas XDR con Trend Micro Vision One, Defender for Endpoint y MS Entra ID.
 Trend Micro Vision One
 Microsoft DefenderMicrosoft Entra ID
Hito 05
Diseño de dashboards ejecutivos de riesgo en Looker Studio para comités gerenciales (C-Level).
Looker StudioHito 06
Evaluación de proveedores según su cumplimiento de normativas de ciberseguridad para ingresar al negocio: revisión de su arquitectura, infraestructura y diseño, y selección del más seguro.
Evaluación y selección de proveedoresDevSecOps
Orquestador SAST/DAST que centraliza hallazgos en DefectDojo.
DevSecOps
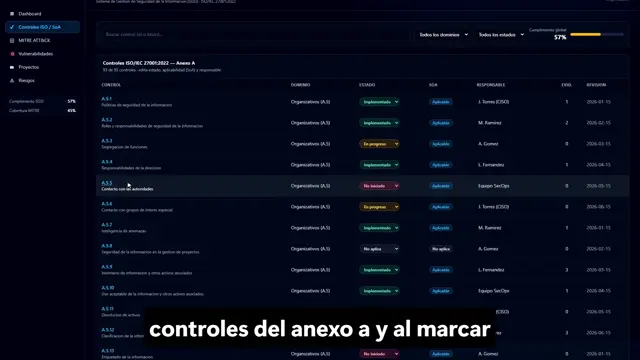
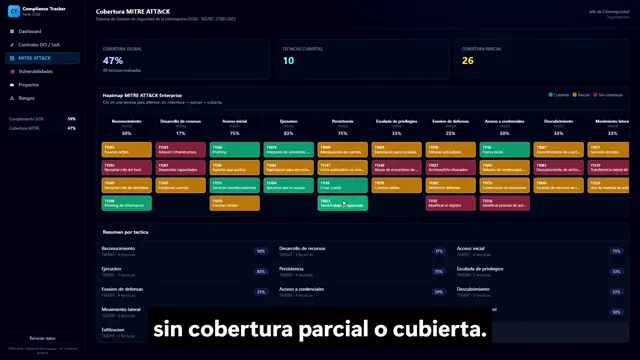
Panel CISO para ISO 27001 y mapeo ATT&CK.
DevSecOps
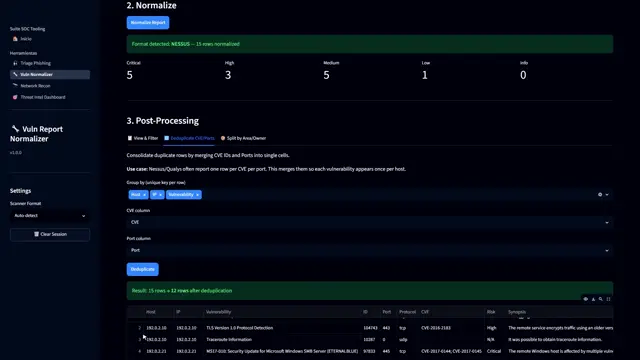
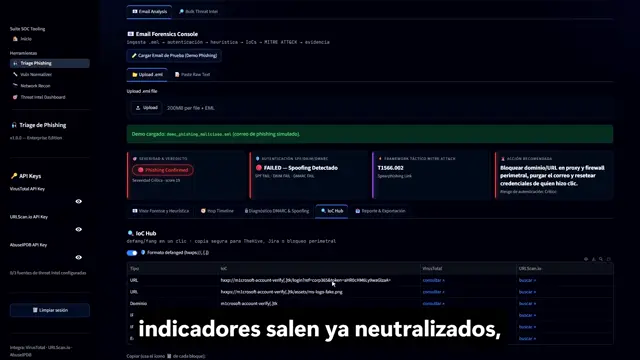
Triaje de phishing, normalización de vulnerabilidades y OSINT.
DevSecOps
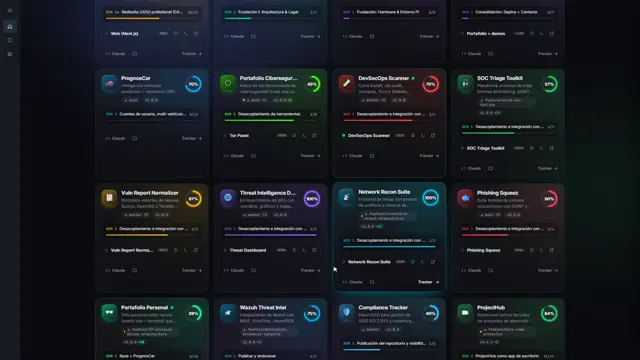
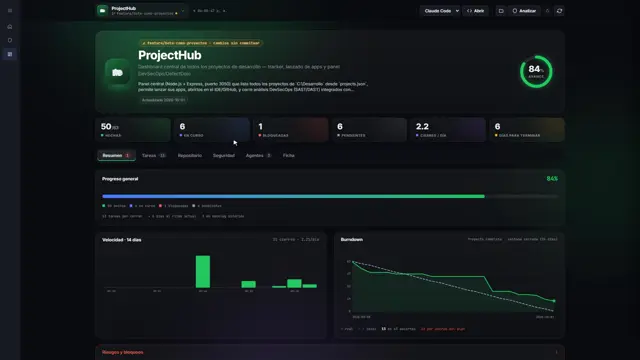
Centro de comando que orquesta +6 microservicios DevSecOps.
DevSecOps
Correlación de alertas Wazuh con feeds MISP en tiempo real.
DevSecOps
Monitorea NVD y CISA KEV y avisa amenazas críticas.
SaaS
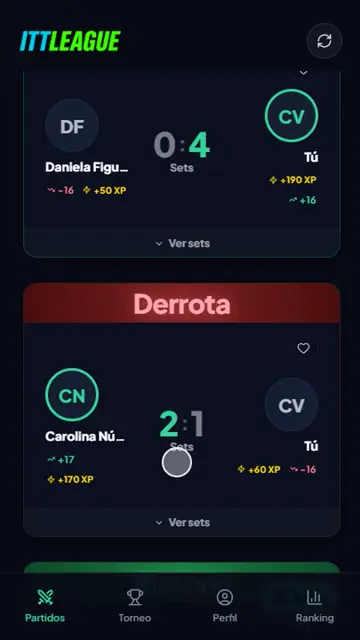
SaaS multi-tenant con ranking ELO y datos bajo Ley 21.719.
SaaS
EdTech mobile-first con repetición espaciada para certificaciones.
IA
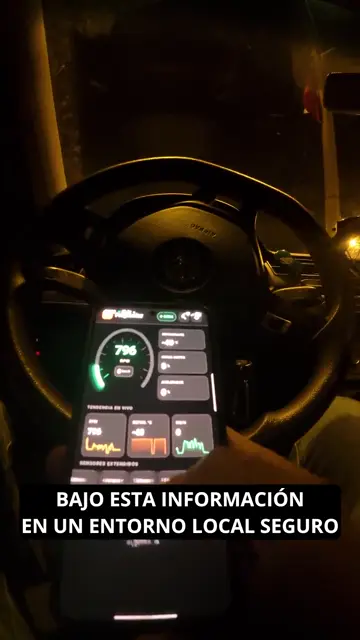
Android + Edge ML que diagnostica el auto vía OBD-II.
IA
Reconocimiento facial Edge-AI con cifrado AES y purgado automático.
Orquestador DevSecOps para análisis continuo (SAST/DAST) y centralización de vulnerabilidades en DefectDojo.
Panel CISO on-premise para gobernanza ISO 27001 y mapeo defensivo ATT&CK, sincronizado con DefectDojo.
Centro de comando local (Node.js/FastAPI) que orquesta +6 microservicios con rutinas automatizadas de DevSecOps.
Módulo de enriquecimiento SOC para Wazuh: correlación automática de alertas con feeds de Threat Intelligence en tiempo real.
Bot de alertas SecOps en tiempo real que monitorea CVEs/NVD y notifica amenazas críticas (CISA KEV).
Suite Open Source para analistas de SOC: automatización de triaje de phishing, normalización de vulnerabilidades y OSINT.
SaaS multi-tenant en producción con sistema ELO, telemetría y seguridad de datos bajo la Ley 21.719 (LGPD chilena).
Plataforma EdTech mobile-first para preparación de certificaciones de ciberseguridad con algoritmos de repetición espaciada.
Re-inserción dinámica de respuestas incorrectas en el "pozo" de preguntas para garantizar retención.
Persistencia de datos 100% en el cliente (localStorage), minimizando superficie de ataque y costos.
Extensión de base de conocimientos agregando simples objetos JSON estructurados.
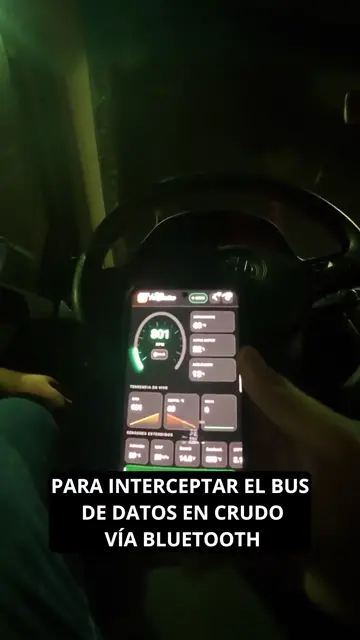
Aplicación Android con IA embebida (Edge ML) que analiza telemetría OBD-II del vehículo en tiempo real para diagnóstico predictivo.
Sistema de reconocimiento facial "Edge-AI" enfocado en privacidad (cifrado AES) y purgado automático bajo la Ley 21.719.
Las herramientas que uso a diario, de la ofensiva a la nube.

Pentesting
Pentesting práctico de redes y aplicaciones, certificado eJPTv2.

Burp Suite
Pruebas de seguridad en aplicaciones web y APIs.

Metasploit
Explotación controlada para validar vulnerabilidades.

Nmap
Reconocimiento y descubrimiento de servicios en red.

Wireshark
Sniffing y análisis de paquetes.

OWASP Top 10
Riesgos web críticos aplicados al desarrollo seguro.

Wazuh SIEM
Detección y correlación de alertas de seguridad.

MISP
Threat Intelligence e intercambio de IoC.
Trend Micro XDR
Detección y respuesta extendida en endpoints.
Microsoft Defender
Protección y cacería de amenazas en endpoints.
VirusTotal
Enriquecimiento de IoC y análisis de malware y phishing.
Python
Automatización de seguridad, triage y herramientas propias.
FastAPI
APIs rápidas y tipadas para servicios internos.
Streamlit
Paneles de datos y herramientas internas en Python.
Node.js
Backends y orquestación de microservicios.
React
Interfaces web para dashboards y SaaS.
Bash
Scripting y automatización en Linux.
TensorFlow Lite
Machine learning embebido en Android (Edge ML).
GCP Security Command Center
Postura de seguridad y hallazgos en Google Cloud.
GitLab CI/CD
Pipelines con controles SAST, SCA y secretos.
Docker
Contenedores para entornos reproducibles.
Terraform
Infraestructura como código.
Trivy
Escaneo de vulnerabilidades en imágenes y dependencias.
Snyk
Análisis de dependencias (SCA).
Looker Studio
Dashboards ejecutivos de riesgo.
Sec Ofensiva
Sec Defensiva
Software & AI
CI/CD & Infra
Cada credencial empezó como una meta concreta: aprender a atacar para defender mejor. Formación acreditada en seguridad ofensiva, defensiva y DevSecOps.
Certificación global de ISC2 en fundamentos de seguridad: controles, redes, operaciones y respuesta a incidentes.
Junior Penetration Tester: pentesting práctico de redes y aplicaciones en un laboratorio real.
Diplomado de la Universidad de Santiago en arquitecturas defensivas y seguridad en el ciclo de desarrollo.
Certificado profesional de Google: Blue Team, SOC, SIEM, Python y Linux para analistas de seguridad.
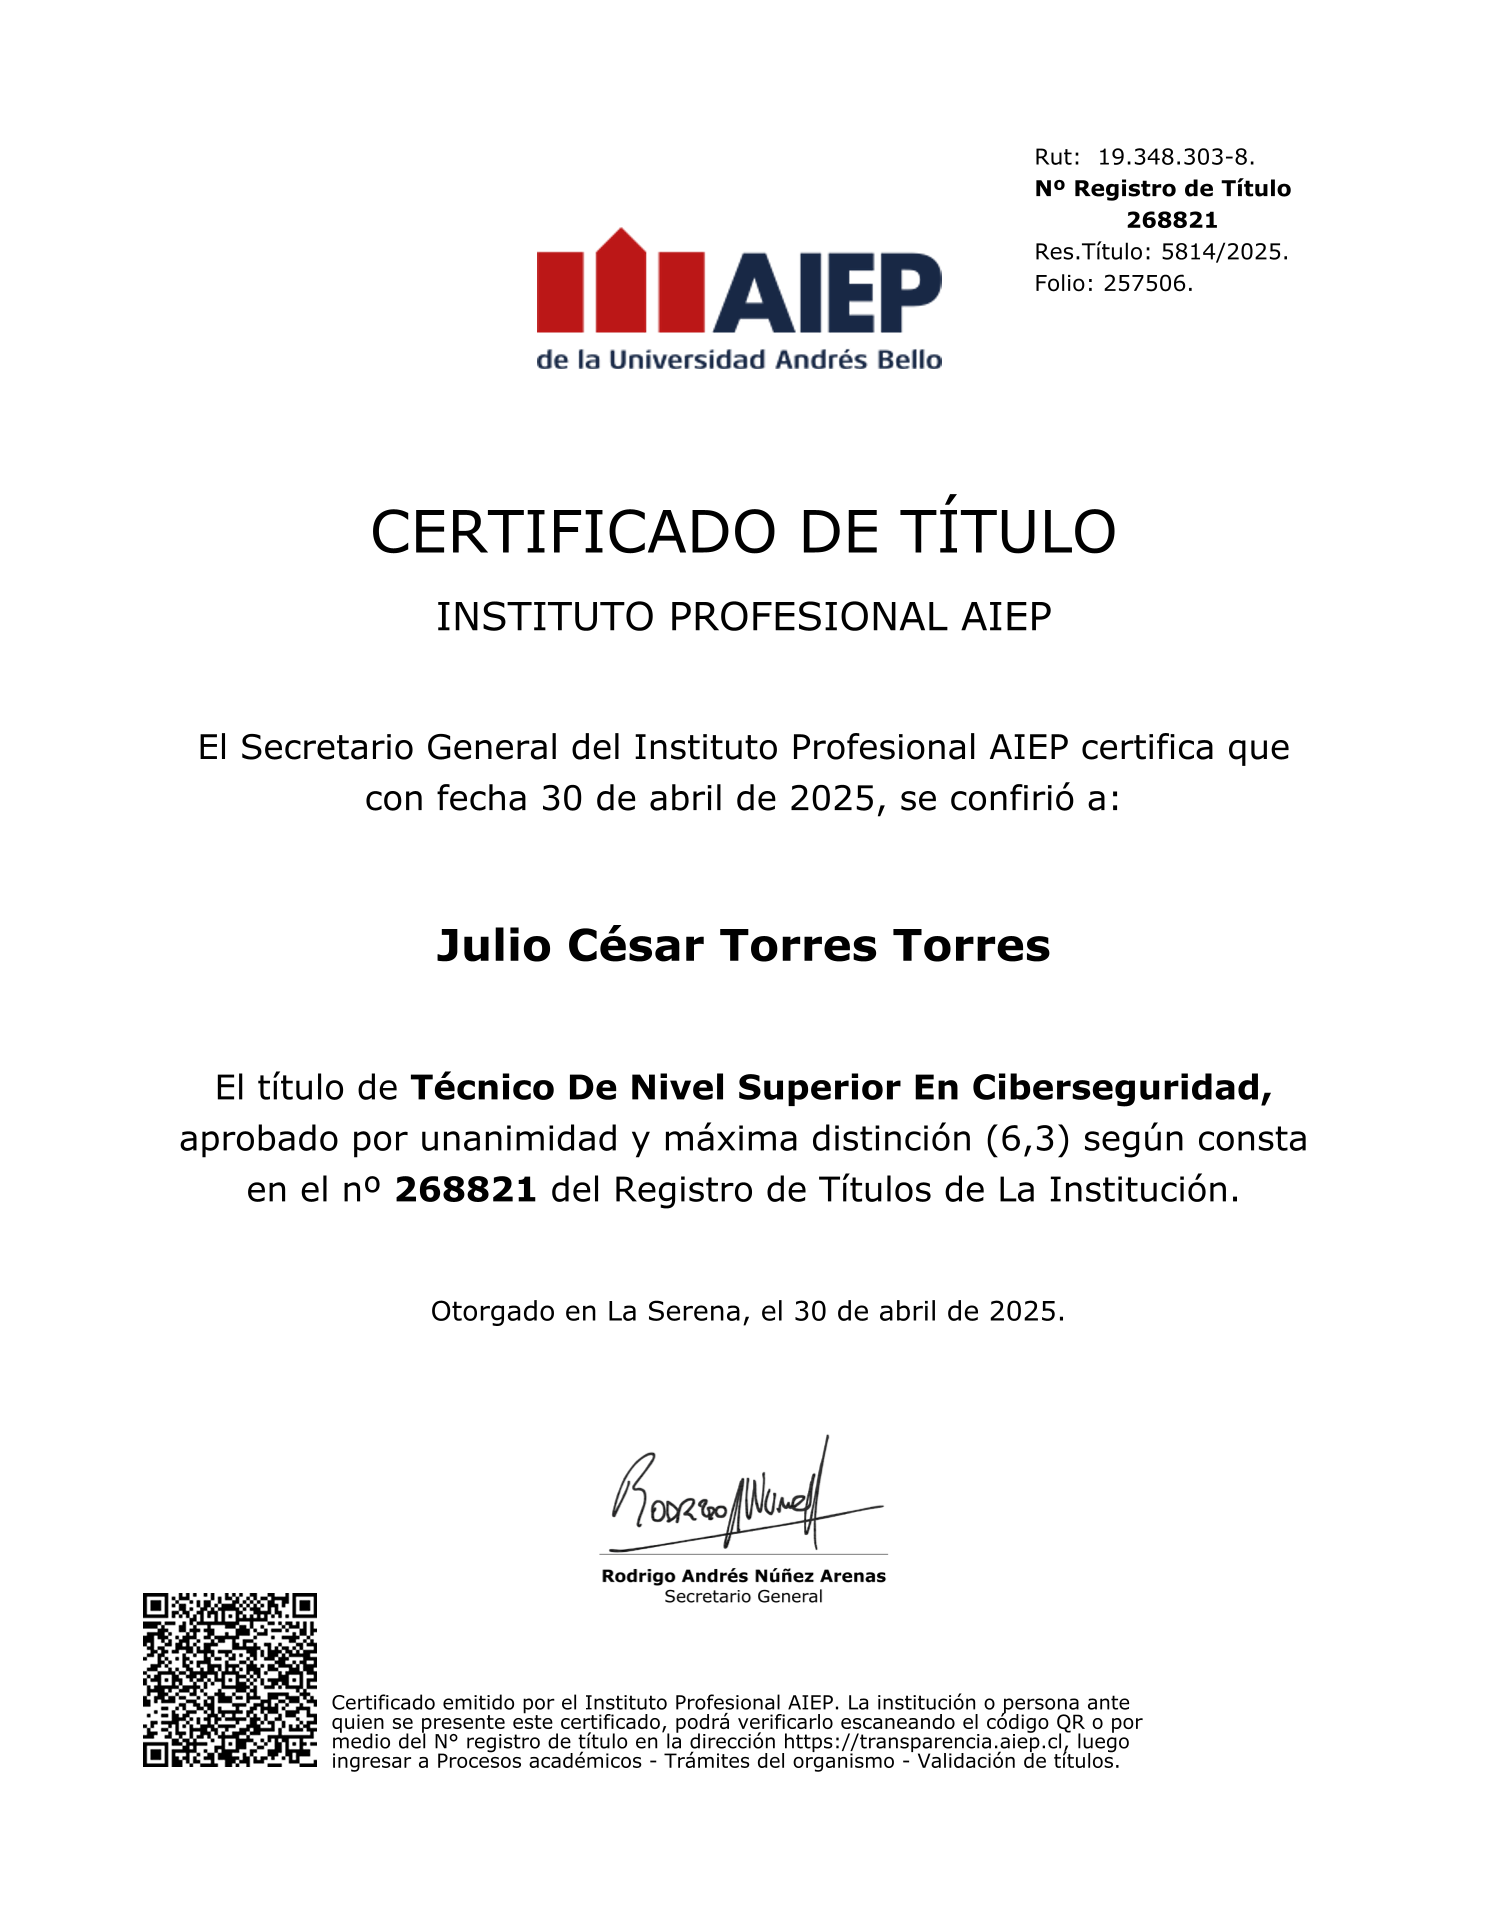
Título técnico del Instituto Profesional AIEP, con 1° lugar nacional en la Hackathón de Informática y Ciberseguridad.
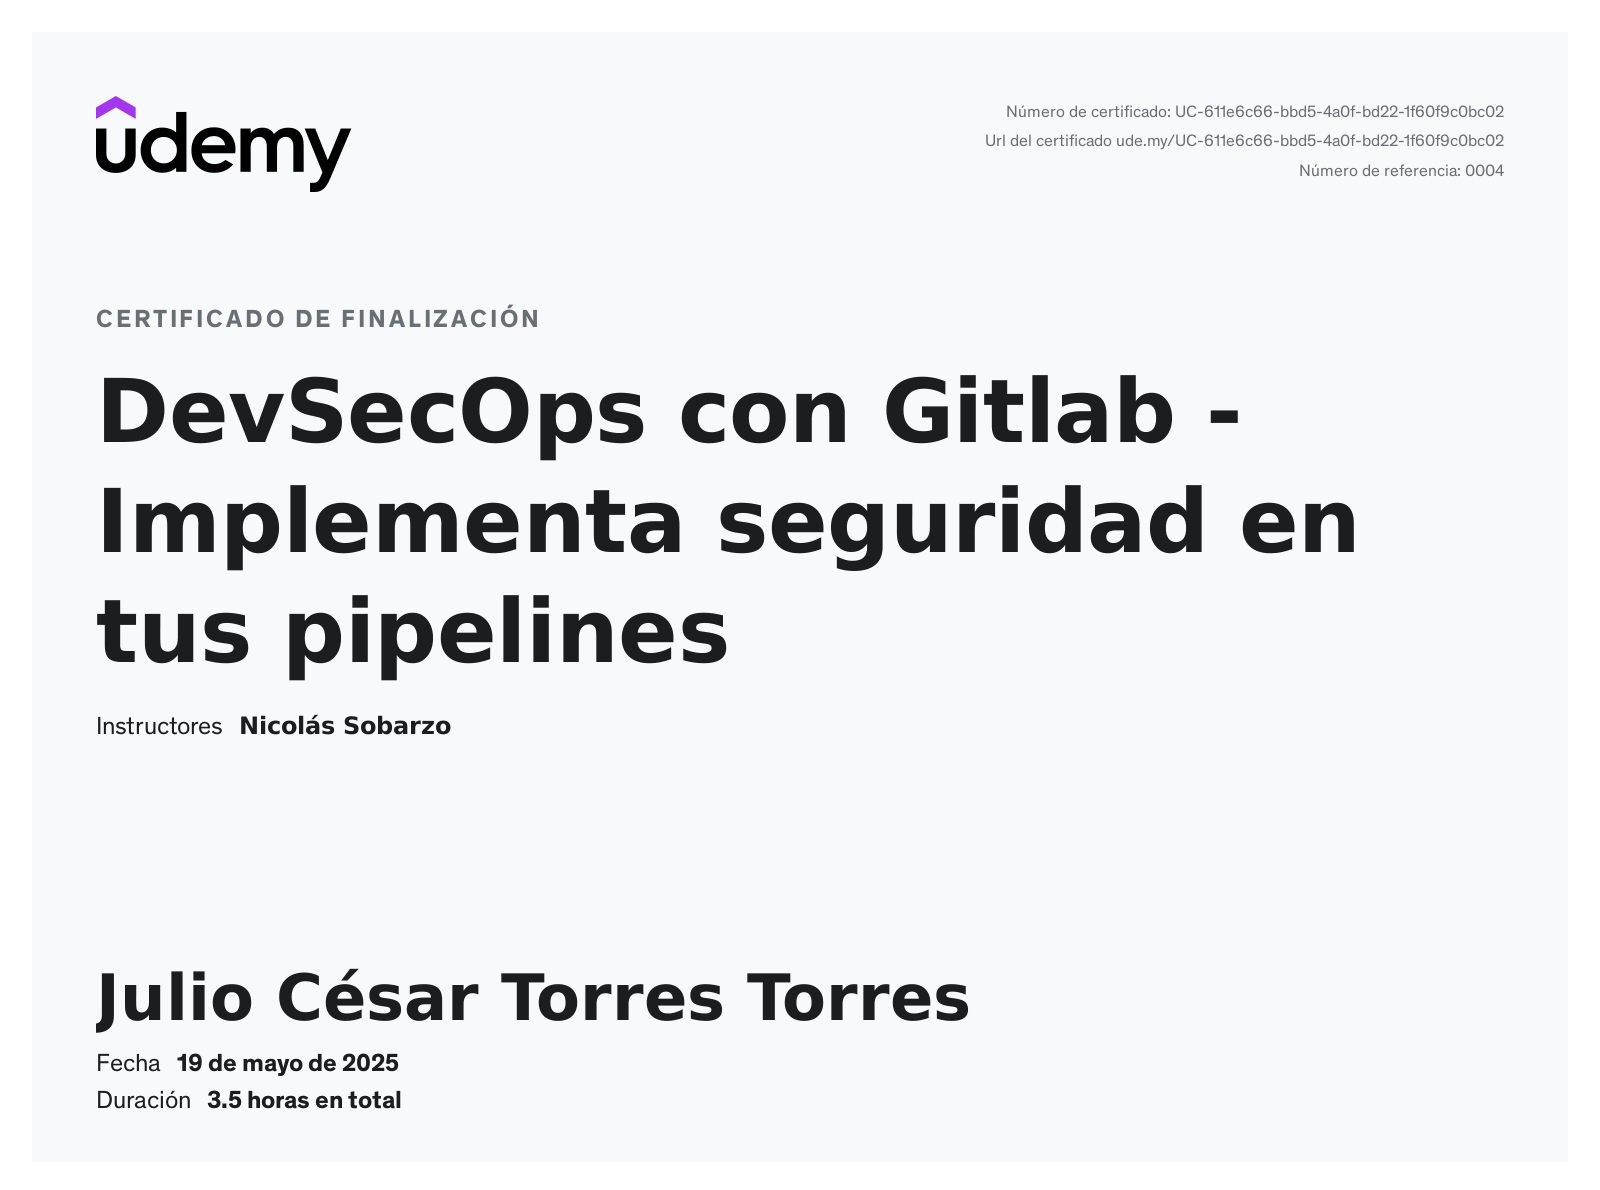
Seguridad integrada en pipelines de GitLab: análisis estático, dinámico y de dependencias.
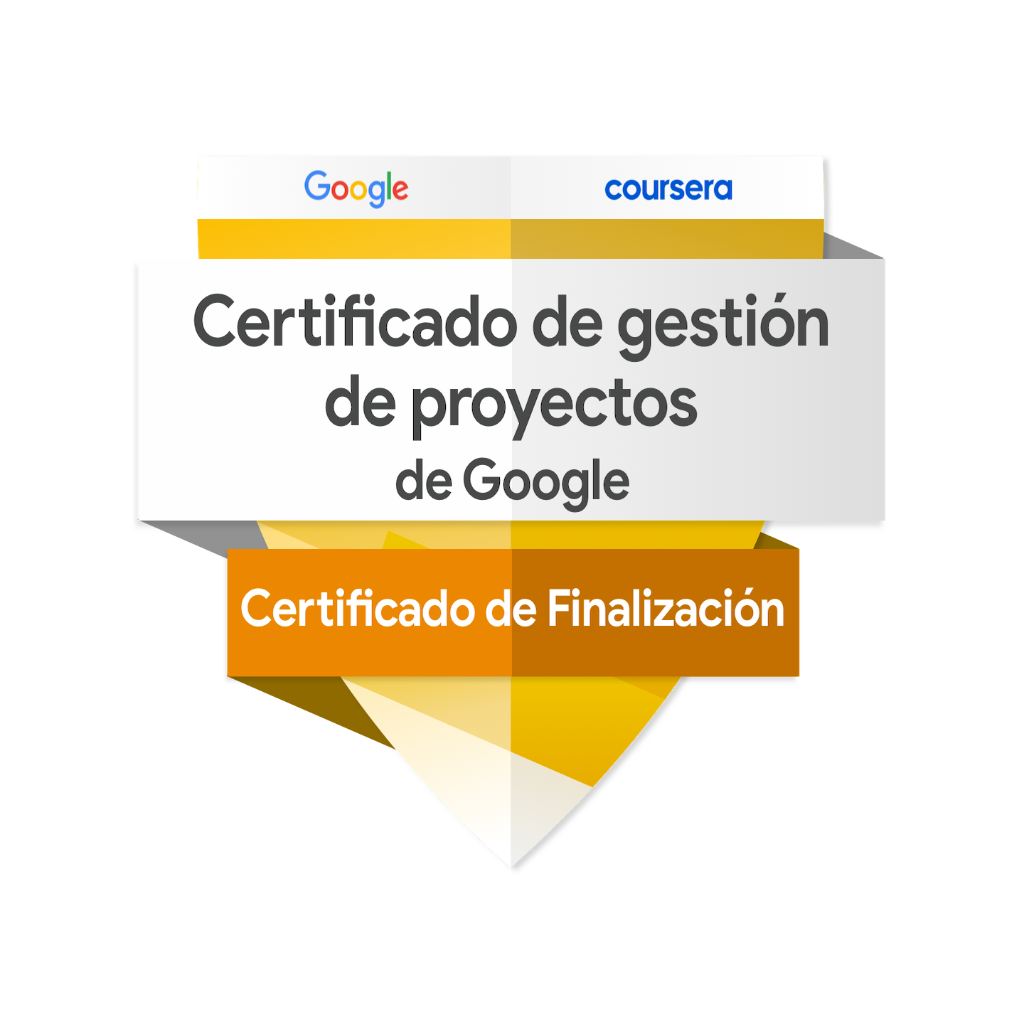
Planificación, Agile y Scrum para llevar proyectos de punta a punta.
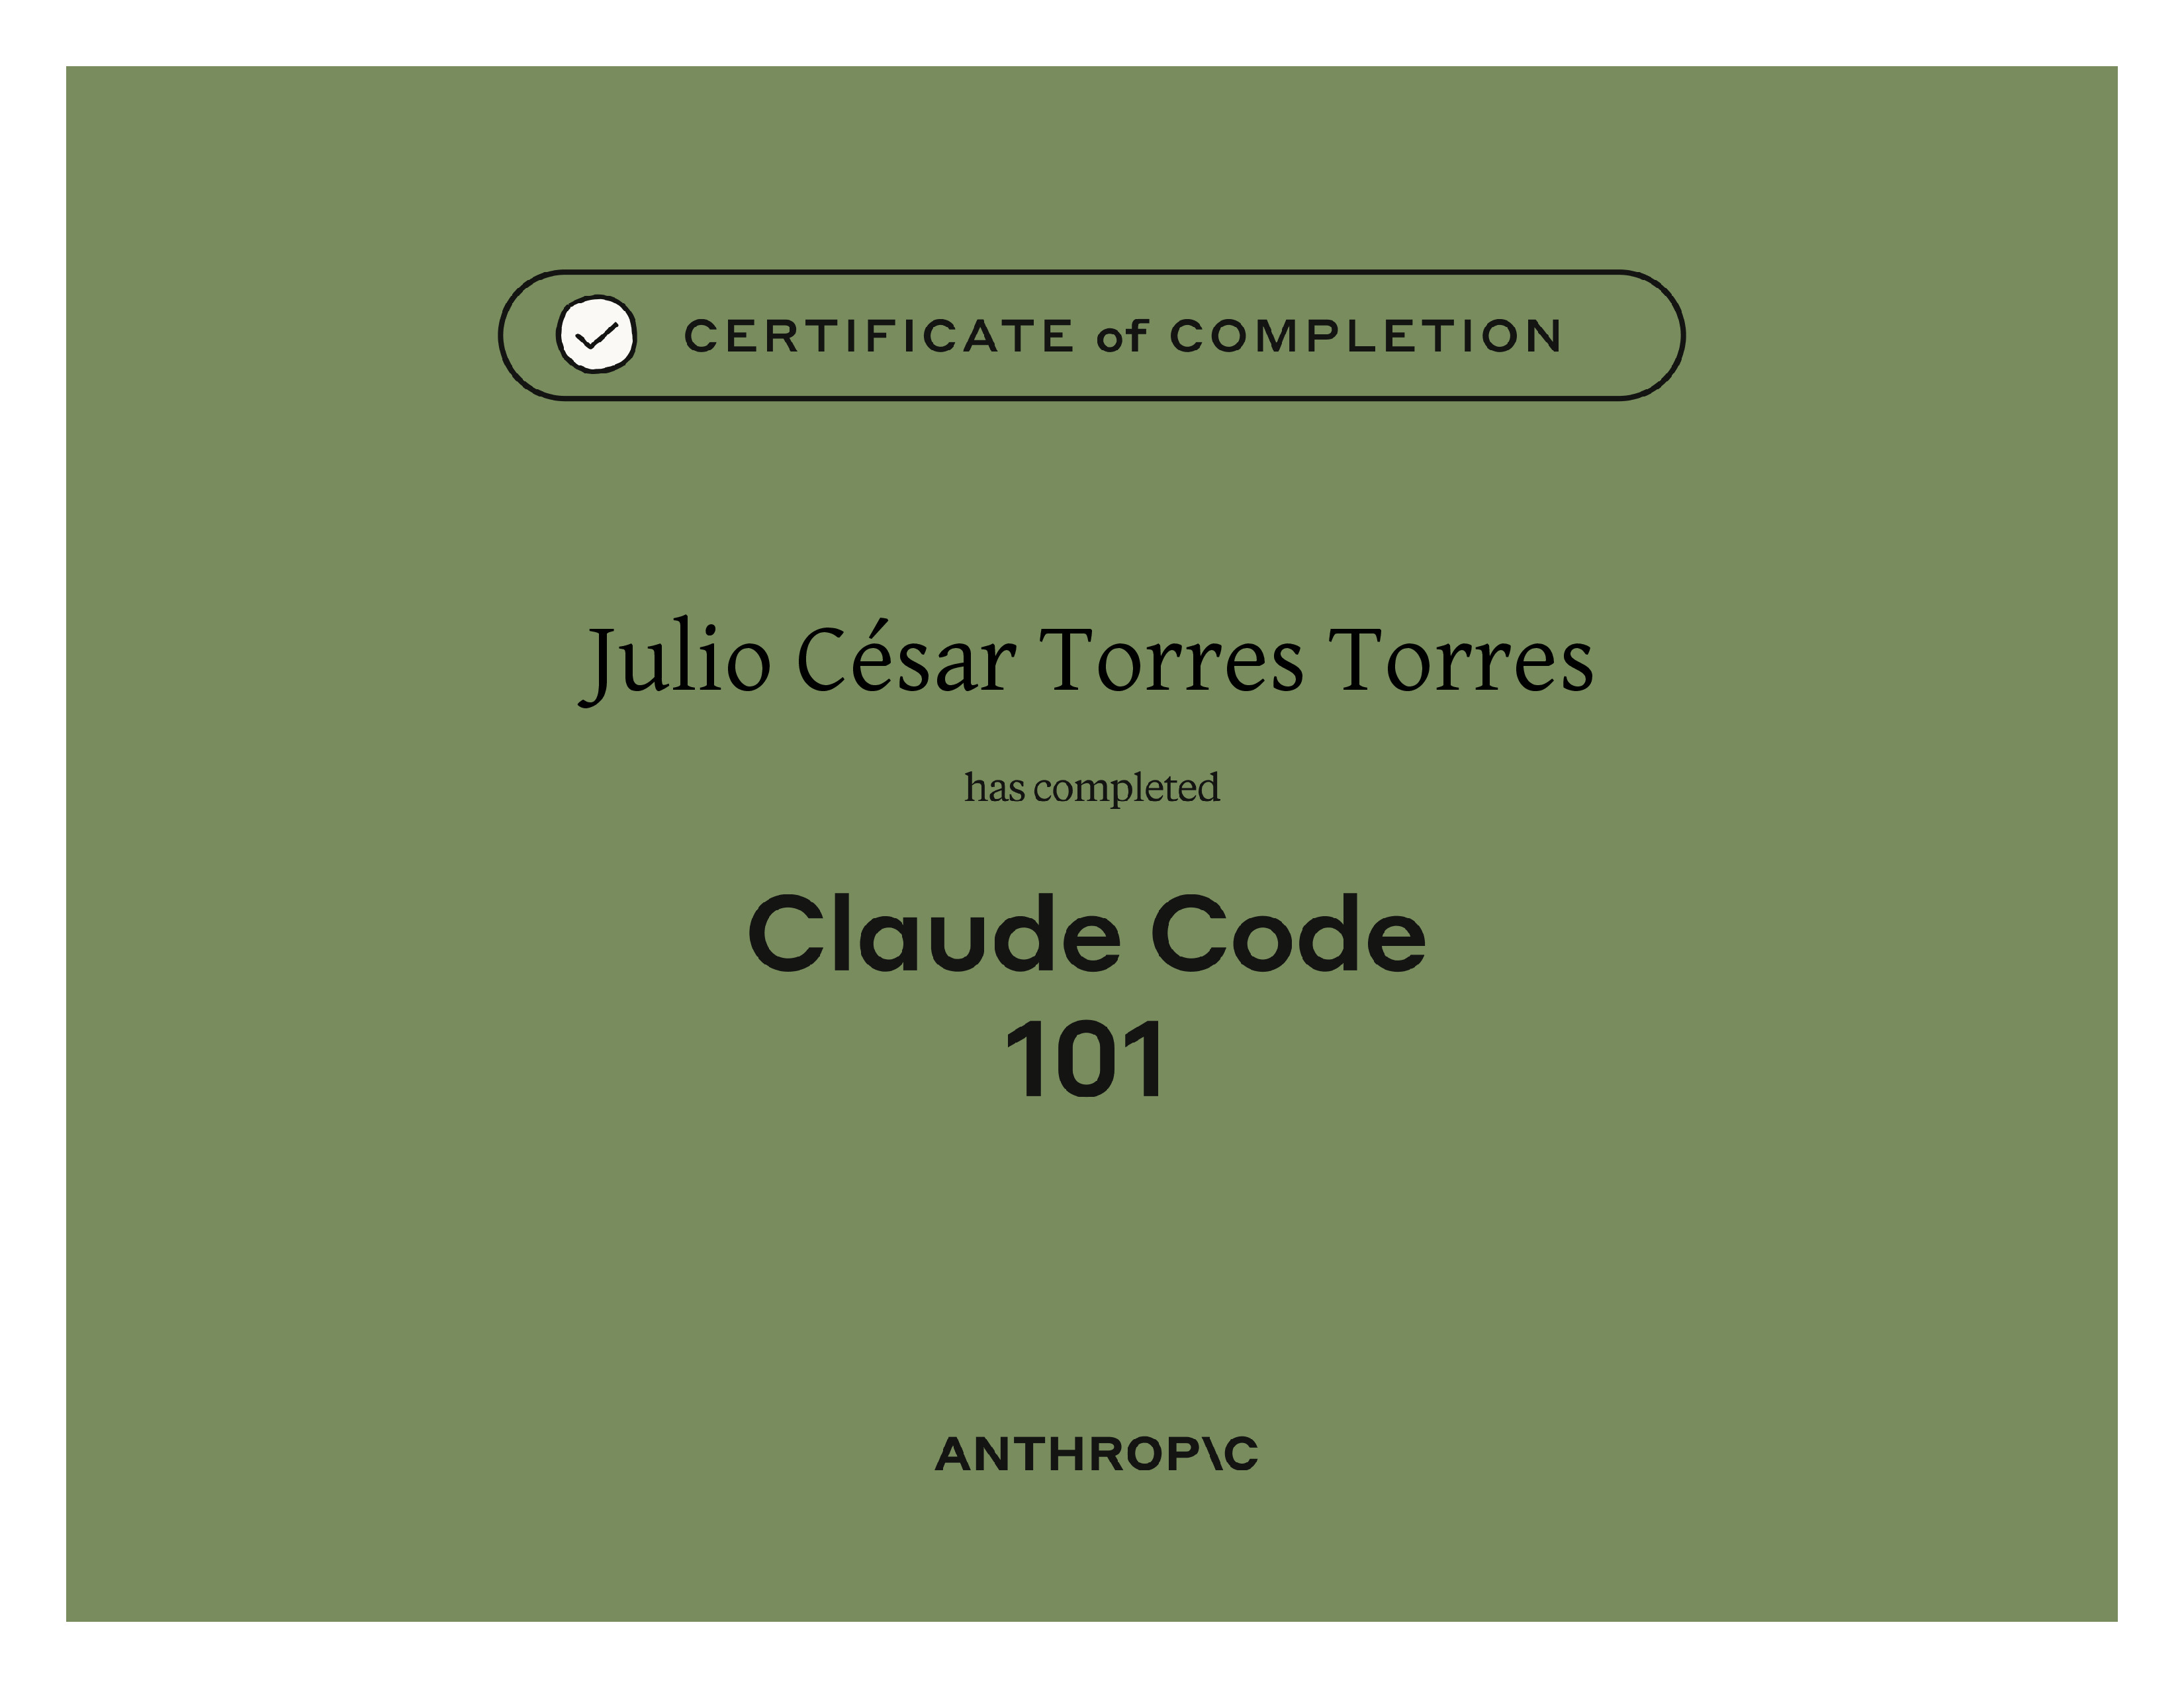
Desarrollo asistido por IA y flujos de trabajo agénticos con Claude Code.
Formación profesional en la Universidad Andrés Bello (2025–2027).
En cursoRoles de DevSecOps, AppSec, Security Engineering y SOC · Santiago, Chile · remoto o presencial.
 Docker
 SQLite
 Node.js
 FastAPI
 TypeScript
 Streamlit
 React
 Firebase Auth/Firestore
 Next.js 14
 TailwindCSS
 LocalStorage